INSIGHT ADVISORY

Təcrübə

Seçilmiş rəhbərlik təcrübəsi

INSIGHT ADVISORY-ni təsis etməzdən əvvəl Tural Məmmədov kibertəhlükəsizlik, rəqəmsal dayanıqlılıq, kiberdiplomatiya və potensialın inkişafı üzrə bir sıra milli və beynəlxalq təşəbbüslərin müəllifi olub və onların həyata keçirilməsinə rəhbərlik edib.

Təsisçinin əvvəlki peşəkar fəaliyyəti ilə əlaqədar ictimai açıq olan bir sıra təşəbbüsləri aşağıda sıralanmışdır.

01

Azərbaycan Dövlət CERT-i (CERT.GOV.AZ)

Rol: Qurucu və ilk rəhbəri

Məqsəd

Azərbaycanda dövlət səviyyəsində kiberinsidentlərə qarşı mübarizə və koordinasiya mexanizminin formalaşdırılması, dövlət informasiya sistemlərinin kibertəhlükələrdən qorunması və milli kibermüdafiə potensialının gücləndirilməsi. Dövlət CERT-inin yaradılması ilə kiberinsidentlərin aşkarlanması, təhlili və onlara operativ reaksiya verilməsi, kibertəhdidlərin monitorinqi, erkən xəbərdarlıq, dövlət qurumları arasında təhlükəsizlik məlumatlarının mübadiləsi və beynəlxalq CERT/CSIRT şəbəkələri ilə əməkdaşlıq mexanizmlərinin inkişaf etdirilməsi hədəflənmişdir.

02

“Kiberdiplomatiya Azərbaycan” / Kiberdiplomatiya üzrə Tvinninq Mərkəzi

Rol: İdeya müəllifi, layihə rəhbəri və Kiberdiplomatiya üzrə Tvinninq Mərkəzinin koordinatoru

Məqsəd

Azərbaycanın kiberdiplomatiya sahəsində beynəlxalq mövqeyinin gücləndirilməsi, dövlətlərarası əməkdaşlığın genişləndirilməsi, kiberməkanda məsuliyyətli dövlət davranışı prinsiplərinin təşviqi və milli institusional potensialın inkişaf etdirilməsi. Layihə çərçivəsində 2024-cü ildə regionda ilk dəfə 30-dan çox ölkənin iştirakı ilə Kiberdiplomatiya üzrə Beynəlxalq Konfrans təşkil edilmiş və beynəlxalq əməkdaşlığı, etimadı və kiberməkanda təhlükəsizliyi təşviq edən “Bakı Bəyannaməsi” qəbul olunmuşdur. Azərbaycan–Rumıniya əməkdaşlığı əsasında yaradılmış Kiberdiplomatiya üzrə Tvinninq Mərkəzi isə mütəxəssis hazırlığına, təcrübə mübadiləsinə və birgə beynəlxalq təşəbbüslərin inkişafına xidmət edir.

03

“KiberPoliqon” Layihəsi

Rol: İdeya müəllifi və həmdirektor (Co-Director)

Məqsəd

NATO-nun “Sülh Naminə Elm” (Science for Peace and Security – SPS) proqramı çərçivəsində ayrılmış qrant əsasında formalaşdırılmış layihənin əsas məqsədi kritik enerji infrastrukturlarının kibertəhlükəsizliyinin gücləndirilməsi, informasiya və əməliyyat texnologiyaları (IT/OT) mühitlərində real kiberhücum ssenarilərinin modelləşdirilməsi, real sistemlərin rəqəmsal əkizləri (Digital Twins) əsasında yaradılmış virtual mühitlərdə kiberhücumların simulyasiyası, təhlükəsizlik və dayanıqlılıq sınaqlarının keçirilməsi, eləcə də mütəxəssislərin kiberinsidentlərin aşkarlanması, təhlili və onlara qarşı operativ reaksiya üzrə praktiki hazırlıq səviyyəsinin artırılmasıdır.

04

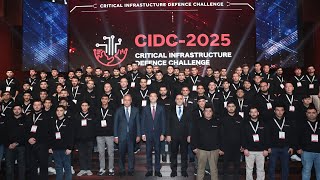
Kritik İnfrastrukturun Müdafiəsi üçün Kibermüharibə Konsepti / CIDC

Rol: İdeya müəllifi və layihə rəhbəri

Məqsəd

Azərbaycanda ilk dəfə kritik informasiya infrastrukturlarının müdafiəsinə əsaslanan virtual kibermüharibə konseptinin tətbiqi, real kiberhücum və böhran ssenarilərinin simulyasiyası vasitəsilə dövlət və özəl sektorların kibermüdafiə imkanlarının, insidentlərə operativ reaksiya və komandalararası koordinasiya bacarıqlarının gücləndirilməsi.

Nəticələr

2023-cü ildə ilk dəfə keçirilən Critical Infrastructure Defence Challenge (CIDC) çərçivəsində ölkədə ilk virtual kibermüharibə yarışı təşkil edilmişdir. 2025-ci ildə konsept daha da inkişaf etdirilərək “Ağıllı Şəhərlərdə Kibermüharibə” formatına keçirilmiş, beynəlxalq komandaların iştirakı ilə genişmiqyaslı kibertəhlükəsizlik festivalına çevrilmişdir. Layihə praktiki kadr hazırlığı, dövlət–özəl sektor əməkdaşlığı, innovativ kibermüdafiə texnologiyalarının nümayişi və milli kiberdayanıqlılığın gücləndirilməsinə xidmət edir.

05

WUF13 – “Ağıllı Şəhərlərin Kiberdayanıqlılığı” Layihəsi

Rol: İdeya müəllifi və layihə rəhbəri

Məqsəd

BMT-nin Ümumdünya Şəhərsalma Forumunun 13-cü Sessiyası (WUF13) çərçivəsində təqdim edilmiş layihənin əsas məqsədi ağıllı şəhərlərin rəqəmsal infrastrukturlarına yönəlmiş kiberhücumların potensial təsirlərinin nümayiş etdirilməsi, şəhər xidmətlərinin kibertəhlükələr qarşısında dayanıqlılığının qiymətləndirilməsi və kibertəhlükəsizliyin dayanıqlı şəhərsalmanın ayrılmaz komponenti kimi təşviq edilməsidir.

Layihə çərçivəsində Bakı şəhərinin virtual modeli əsasında ağıllı şəhər infrastrukturlarına, o cümlədən nəqliyyat, enerji, rabitə, yaşayış binalarının idarəetmə sistemləri və digər kritik xidmətlərə qarşı kiberhücum ssenarilərinin simulyasiyası, onların şəhər həyatına və ictimai təhlükəsizliyə mümkün təsirlərinin vizuallaşdırılması, eləcə də kibertəhdidlərin aşkarlanması və idarə olunması üzrə qabaqlayıcı təhlükəsizlik yanaşmalarının nümayiş etdirilməsi nəzərdə tutulmuşdur.

06

Suveren Dövlət Rəqəmsal Xidmətləri və Milli Rəqəmsal Dayanıqlılıq

Məqsəd

Layihənin əsas məqsədi qlobal internet kəsintiləri, beynəlxalq rabitə kanallarında fasilələr və xarici texnoloji asılılıqlardan yaranan risklər şəraitində dövlət informasiya sistemlərinin və kritik rəqəmsal xidmətlərin fasiləsiz fəaliyyətinin təmin edilməsi, ölkənin rəqəmsal suverenliyinin və milli rəqəmsal dayanıqlılığının gücləndirilməsidir.

Layihə çərçivəsində ölkədaxili məlumat mübadiləsi və şəbəkə marşrutlaşdırma mexanizmlərinin təkmilləşdirilməsi, milli DNS infrastrukturunun dayanıqlılığının artırılması, kritik dövlət məlumatlarının ölkə daxilində saxlanılması və emalı, xarici internet bağlantısından asılı olmayan dövlət rəqəmsal xidmətlərinin formalaşdırılması, eləcə də fövqəladə hallarda dövlət informasiya sistemləri arasında təhlükəsiz və fasiləsiz məlumat mübadiləsinin təmin edilməsi nəzərdə tutulur.

07

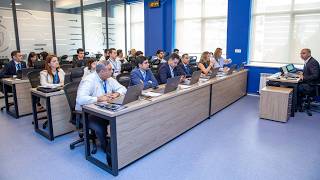
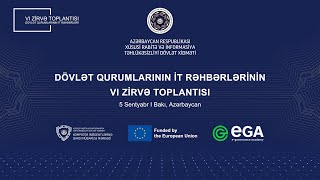
Dövlət Qurumlarının İnformasiya Təhlükəsizliyi Rəhbərlərinin Zirvə Toplantısı

Rol: İdeya müəllifi və layihə rəhbəri

Məqsəd

Dövlət qurumlarının informasiya təhlükəsizliyi üzrə rəhbər şəxslərini (CISO) vahid platformada bir araya gətirməklə dövlət sektorunda kibertəhlükəsizliyin idarə edilməsinin gücləndirilməsi, qurumlararası koordinasiyanın və təcrübə mübadiləsinin inkişaf etdirilməsi, aktual kibertəhdidlərin və strateji təhlükəsizlik çağırışlarının birgə müzakirəsi. Təşəbbüs informasiya təhlükəsizliyi üzrə vahid yanaşmaların formalaşdırılmasına, qabaqcıl beynəlxalq təcrübələrin tətbiqinə və dövlət informasiya infrastrukturlarının kiberdayanıqlılığının artırılmasına xidmət edir.

08

İnformasiya Təhlükəsizliyi Risklərinin İdarə Edilməsi

Rol: İdeya müəllifi və layihə rəhbəri

Məqsəd

Dövlət qurumlarında informasiya təhlükəsizliyi risklərinin vahid metodologiya əsasında müəyyən edilməsi, qiymətləndirilməsi, prioritetləşdirilməsi və idarə olunması mexanizmlərinin formalaşdırılması. Layihə informasiya sistemləri və kritik aktivlər üzrə risklərin sistemli təhlilini, təhdid və zəifliklərin mümkün təsirlərinin qiymətləndirilməsini, risklərin azaldılması tədbirlərinin planlaşdırılmasını və icrasına nəzarəti, eləcə də risk əsaslı qərarvermə və davamlı monitorinq mexanizmlərinin tətbiqini nəzərdə tutur. Əsas hədəf dövlət informasiya infrastrukturlarının təhlükəsizlik və dayanıqlılıq səviyyəsinin yüksəldilməsi, kibertəhlükəsizlik resurslarının risklərin əhəmiyyətinə uyğun səmərəli idarə edilməsidir.

09

Zərərvericilərin Analizi və Rəqəmsal Kriminalistika Laboratoriyası

Rol: İdeya müəllifi və layihə rəhbəri

Məqsəd

Kibertəhlükəsizlik sahəsində tədris, praktiki hazırlıq, tədqiqat və əməliyyat imkanlarını bir mərkəzdə birləşdirən bu laboratoriyanın əsas məqsədi zərərverici proqramların analizi, reverse engineering və rəqəmsal kriminalistika üzrə yüksək ixtisaslı ekspertlərin hazırlanması, ölkəmizi və dövlət qurumlarını hədəf alan APT hücumlarında istifadə edilən xüsusi hədəfli zərərvericilərin araşdırılması və kibercinayətlərin tədqiqinə texniki dəstəyin gücləndirilməsidir.

10

İnformasiya Təhlükəsizliyi Testləri Laboratoriyası

Rol: İdeya müəllifi və layihə rəhbəri

Məqsəd

Laboratoriyanın məqsədi audit və penetrasiya testləri (Pentest) sahəsində ixtisaslı mütəxəssislərin hazırlanması, onların praktiki bilik və bacarıqlarının inkişaf etdirilməsi, eləcə də informasiya sistemlərinin təhlükəsizliyinin qiymətləndirilməsi üzrə müəyyən edilmiş tələblərin praktiki tətbiqinin təmin edilməsidir. Laboratoriya, həmçinin informasiya sistemlərində zəifliklərin aşkarlanması, təhlükəsizlik testlərinin aparılması və müvafiq metodologiyaların mənimsənilməsi üçün təlim və sınaq mühiti rolunu oynayır.

11

İlk Kibergigiyena Təşəbbüsü

Rol: İdeya müəllifi və layihə rəhbəri

Məqsəd

Dövlət qurumlarında kibergigiyena səviyyəsinin yüksəldilməsi, əməkdaşların kibertəhlükələrə qarşı məlumatlılığının artırılması və davamlı informasiya təhlükəsizliyi mədəniyyətinin formalaşdırılması. Təşəbbüs çərçivəsində “Kibergigiyena” platformasının tətbiqi, dövlət qulluqçularının kibergigiyena testlərinə və təlimlərinə cəlb edilməsi, “İnformasiya Təhlükəsizliyi Təqvimi” layihəsinin həyata keçirilməsi və ölkədə ilk Kibergigiyena üzrə Beynəlxalq Konfransın təşkili kimi kompleks maarifləndirmə tədbirləri reallaşdırılmışdır.

12

Dövlət İnformasiya İnfrastrukturları üçün İlk “Bug Bounty” Proqramı

Rol: İdeya müəllifi və layihə rəhbəri

Məqsəd

Azərbaycanda ilk dəfə “QaraBug” platforması ilə əməkdaşlıq çərçivəsində GOV.AZ zonasındakı informasiya sistemlərini əhatə edən “Bug Bounty” proqramının tətbiqi, etik hakerlərin və müstəqil kibertəhlükəsizlik tədqiqatçılarının potensialından istifadə etməklə dövlət informasiya ehtiyatlarında təhlükəsizlik zəifliklərinin aşkarlanması və aradan qaldırılmasının təşviqi, eləcə də dövlət informasiya infrastrukturlarının kiberdayanıqlılığının gücləndirilməsi. Layihə dövlət–özəl sektor əməkdaşlığının genişləndirilməsinə, zəifliklərin məsuliyyətli şəkildə aşkarlanması və bildirilməsi mədəniyyətinin formalaşdırılmasına, həmçinin yerli kibertəhlükəsizlik mütəxəssislərinin inkişafının və mükafatlandırılmasının təşviqinə xidmət edir.

13

Yoluxmuş IP Ünvanlarının Aşkarlanması və Məlumatlandırma Sistemi

Rol: İdeya müəllifi və layihə rəhbəri

Məqsəd

Müxtəlif beynəlxalq kibertəhlükəsizlik mənbələrindən əldə edilən məlumatlar əsasında Azərbaycana məxsus yoluxmuş IP ünvanlarının vahid bazasının formalaşdırılması, zərərli proqram təminatı ilə yoluxma hallarının avtomatik aşkarlanması və istifadəçilərin potensial kibertəhlükələr barədə məlumatlandırılması. Layihə yoluxma hallarının erkən müəyyən edilməsinə, qabaqlayıcı təhlükəsizlik tədbirlərinin təşviqinə və ölkə üzrə kibergigiyena səviyyəsinin yüksəldilməsinə xidmət edir.

14

Zərərli İnternet Resurslarının Aşkarlanması və “Qara Siyahı” Sistemi

Rol: İdeya müəllifi və layihə rəhbəri

Məqsəd

Zərərli məzmunlu, o cümlədən Azərbaycan internet istifadəçilərini hədəfə alan təhlükəli veb-resursların müəyyən edilməsi, təsnifləşdirilməsi və vahid məlumat bazasında toplanması. Layihə istifadəçilərin zərərli resurslar barədə məlumatlandırılmasını, aşkarlanmış təhdid indikatorlarının paylaşılmasını və müvafiq siyahıların təhlükəsizlik sistemlərinə inteqrasiyası vasitəsilə zərərli saytlara girişin avtomatlaşdırılmış şəkildə məhdudlaşdırılmasını təmin etməyə yönəlmişdir.

15

SIM3 – Kiberinsidentlərin İdarə Edilməsi üzrə Yetkinlik Modelinin Azərbaycan Dilinə Uyğunlaşdırılması

Rol: Təşəbbüs müəllifi və Azərbaycan dilinə uyğunlaşdırılması layihəsinin rəhbəri

Məqsəd

Beynəlxalq səviyyədə tanınan SIM3 (Security Incident Management Maturity Model) modelinin Azərbaycan dilinə uyğunlaşdırılması və milli kibertəhlükəsizlik mütəxəssisləri üçün əlçatanlığının təmin edilməsi. Layihə CERT/CSIRT komandalarının təşkilati idarəetmə, insan resursları, texnoloji alətlər və əməliyyat prosesləri üzrə yetkinlik səviyyəsinin qiymətləndirilməsinə, çatışmazlıqların müəyyən edilməsinə və beynəlxalq standartlara uyğun inkişafının təşviqinə xidmət edir.

16

CVSS – Təhlükəsizlik Zəifliklərinin Qiymətləndirilməsi Sisteminin Azərbaycan Dilinə Uyğunlaşdırılması

Rol: Təşəbbüs müəllifi və layihə rəhbəri

Məqsəd

Beynəlxalq səviyyədə istifadə olunan CVSS (Common Vulnerability Scoring System) modelinin Yaponiyanın JVNRSS Tədqiqat Qrupu ilə əməkdaşlıq çərçivəsində Azərbaycan dilinə uyğunlaşdırılması və kibertəhlükəsizlik mütəxəssisləri üçün əlçatanlığının təmin edilməsi. Layihə informasiya sistemlərində aşkarlanan təhlükəsizlik zəifliklərinin vahid beynəlxalq metodologiya əsasında qiymətləndirilməsinə, onların kritiklik səviyyəsinin müəyyən edilməsinə, aradan qaldırılması tədbirlərinin prioritetləşdirilməsinə və risk əsaslı kibertəhlükəsizlik idarəetməsinin inkişafına xidmət edir.

Mürəkkəb məsələlər əsaslandırılmış qərarlar tələb edir.

Strategiya, texnologiya, süni intellekt, kibertəhlükəsizlik və ya idarəetmə üzrə prioritetlərinizi INSIGHT ADVISORY ilə müzakirə edin.